SASE部署流程全拆解:六个决定成败的关键步骤
2026-05-13过去,企业网络安全依托于清晰的边界,核心资产被牢牢守护在物理“围墙”内。所有流量通过数据中心这一集中出口,借助防火墙、入侵防御系统(Intrusion Prevention System, IPS)、统一威胁安全管理(Unified Threat Management, UTM)等设备层层设防,支持办公地点相对固定的用户接入与少量的云应用访问。如今,随着软件即服务(Software as a service, SaaS)应用的普及、业务的云端迁移以及远程和混合办公模式的兴起,网络边界变得模糊。流量不再汇聚于数据中心,大量用户和应用突破原有防线,导致中心辐射型网络架构面临时延和性能瓶颈。
安全访问服务边缘(Secure Access Service Edge, SASE)的出现打破了这一限制。作为一种基于云平台方式交付的网络安全架构,SASE将软件定义广域网(Software-Defined Wide Area Network, SD-WAN)与网络安全功能融合,通过云原生网关,将安全能力部署在靠近用户与终端接入点的网络边缘。通过数据去中心化的设计,该架构将核心安全能力附加到接入云上,并以基于身份及应用的安全策略确保数据传输的安全性,使用户能够随时随地安全、高效地访问云资源,满足动态业务发展的需求。
那么,企业该如何着手部署SASE架构?本文将为您详细拆解SASE部署的六大关键步骤,助您的企业高效落地SASE。
SASE部署六大关键步骤
一.企业自我诊断
企业在引入SASE前,首先应评估自身现状与SASE架构的适配性。若企业存在以下情况,可以考虑开始部署SASE架构。
评估“边界外”访问需求与用户分布
Q: 企业是否拥有大量分支机构、门店或移动办公人员?现有远程接入是否已成为用户体验的瓶颈?
企业需重点评估在“无边界”办公环境下,是否面临因终端地理位置分散带来接入安全难以保障、访问链路质量不稳定等挑战。
评估应用上云程度与南北向流量占比
Q: 企业核心业务系统(ERP、CRM)及办公应用(如O365、Zoom)的云端占比是否持续增加?
需分析是否存在“流量回退”现象——即分支流量必须绕经总部中心机房才能上云,导致骨干网带宽无效损耗和不必要的应用访问延迟。
评估现有组网架构的灵活性与资源效能
Q: 企业是否处于传统多协议标签交换(Multiprotocol Label Switching, MPLS)专线与互联网链路混杂的过渡阶段,导致底层架构僵化、资源池化程度低?
需评估现有架构是否难以支持业务的快速变更,以及是否存在因网络与安全架构分散导致的系统性访问瓶颈和配置冲突。
评估安全防御集成度与策略一致性
Q: 企业是否在不同分支或中心节点堆叠了大量异构安全设备(防火墙、SWG、CASB 等)?
需关注IT团队是否陷入“碎片化管理”困境,导致安全策略无法全网实时同步,以及多设备管理带来的高昂授权成本和运维人力投入。
评估业务扩张的敏捷性需求与安全弹性
Q: 企业的全球化扩张或新分支开通是否受限于网络部署周期(如专线开通缓慢)?
需评估架构是否具备“随需随用”的弹性扩展能力,确保在业务快速扩张的同时,能够通过云原生威胁情报实时防御复杂攻击,实现安全防护、降本增效。
二.选择合适的SASE部署模式
SASE并非单一产品,而是网络与安全能力的融合。根据企业基础设施的现状和安全需求,SASE的部署方式主要分为以下三种:
云原生模式
这是标准的SASE模式,所有安全能力(防火墙、沙箱、内容过滤)都在云端的接入点(Point of Presence, POP)执行。
⏩部署方式:企业分支机构或远程办公人员通过轻量化设备或客户端软件,将流量通过加密隧道引向最近的云服务端。
⏩优势:扩展性极强,无需购买昂贵的本地硬件,运维简单,可实现全球统一策略管理 。
本地部署模式
将所有安全功能集成在分支机构的本地硬件中。
⏩部署方式:使用具备SASE全栈能力的SD-WAN终端,在本地完成流量清洗,仅管理面上云。
⏩优势:时延极低,即使在断网状态下(离线),本地安全防护依然有效。
本地与云端混合模式
在保留本地安全设备的同时,将部分流量引向云端.
⏩部署方式:在总部或核心机房保留高性能硬件(如防火墙、入侵防御系统),处理内网流量;移动办公和互联网访问流量则引流至云端SASE节点。
⏩优势:保护既有硬件投资,适合对核心机房数据有极高合规性要求的企业。
企业可以根据自身痛点、用户位置、流量来源、需访问应用的目的地、对上网安全的要求等角度,选择适合自身的SASE架构。
三.选择合适的服务商
不同服务商模式能满足企业不同的部署需求。企业可以从其发展阶段、分支情况以及IT支持人员规模等方向进行考虑。
单一服务商方案
单一供应商方案能够大幅降低管理的复杂性,帮助企业摆脱对多个孤立网络和安全工具的维护负担,适合IT人员规模受限的成长型企业或希望一步到位实现网络统一管理的企业。
多服务商协同
方案企业引入SASE时,在不同模块分别选择更有优势的服务商,这样的组合能提升整体安全性能,规避锁定单一服务商带来的故障风险,但也对IT运维人员的能力和网络架构管理要求更高。
作为一站式SASE托管服务供应商,香港电讯Managed SASE解决方案帮助企业免除整合和管理多个供应商的繁琐,通过一体化的服务助力企业明确SASE实施的目标,并规划实施策略,一步到位、稳步开启SASE之路。
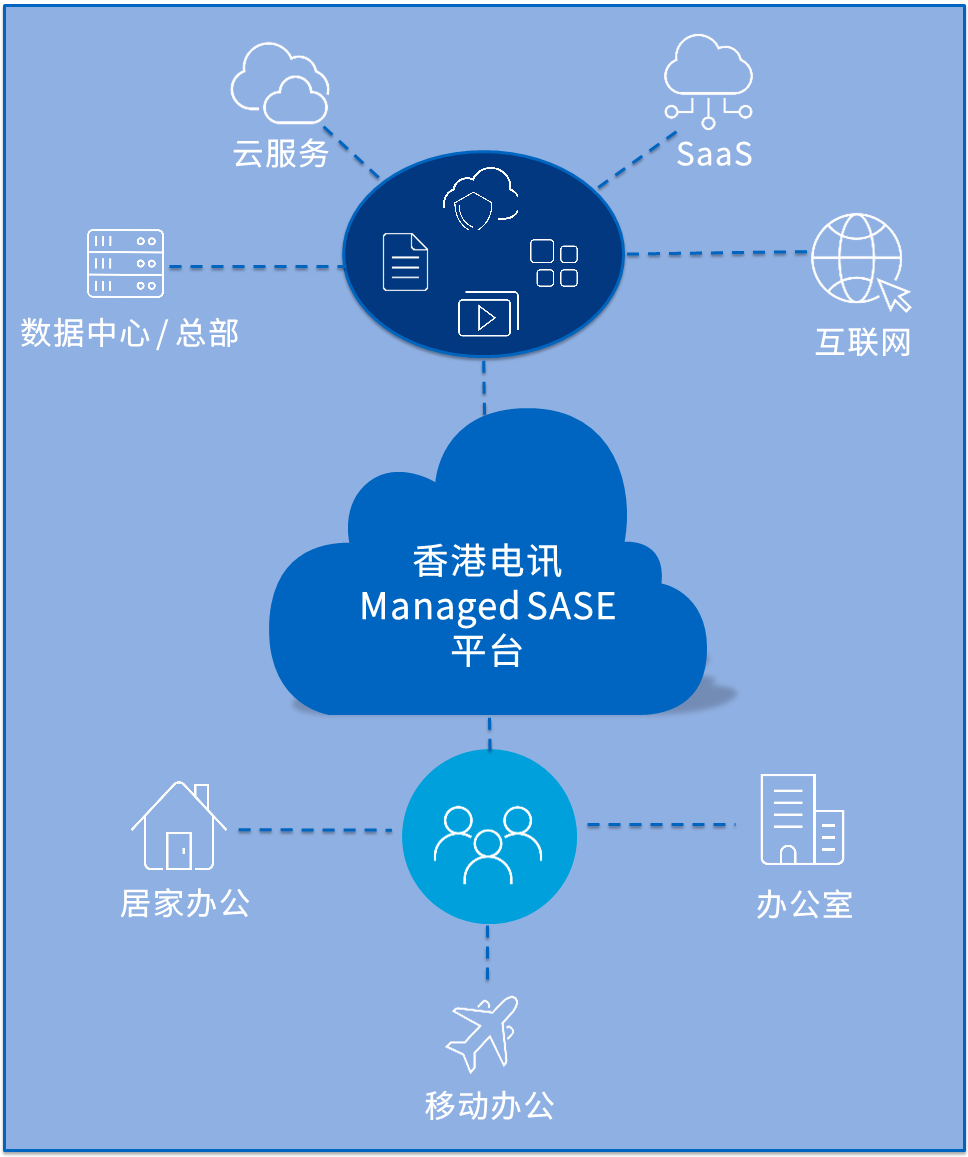
HKT Managed SASE解决方案示意图
四. 验证性测试(Proof of Concept,POC)
企业在正式部署SASE架构之前,通过开展 POC来评估架构的适配性、为后续部署提供可靠依据,是一个必不可少的环节。企业通常可选择1–2个分支机构、1–2类远程办公用户,以及2–3个应用作为POC的测试范围。香港电讯会先与企业确认POC的内容及预期目标,并提供相应的测试计划与流程,从网络连通性、带宽、应用、账号管理等多个维度进行综合测试。
五. 正式部署
在整体落地部署时,需要留意以下方面:
1、架构兼容性,确保与现有网络、安全设备及云平台无缝集成;
2、分阶段实施,按业务单元或场景逐步迁移;
3、策略统一,将网络与安全策略集中管理,保持权限的一致性;
4、运维可视,建立明确的监控与响应机制;
5、组织协同,明确网络与安全团队职责,强化变更管理与人员培训。
六.上线后的运维及优化
SASE的引入并非一蹴而就,部署上线后,企业仍需持续开展运维与优化工作。建议定期复盘策略有效性,根据业务变化和安全威胁态势调整安全策略,持续优化性能。香港电讯提供一站式部署服务及7×24全天候售后运维支持,以便在安全事件发生时快速响应,助力全面保障网络安全、稳定运行。